Certificaciones en ciberseguridad en 2026: cómo elegir según la ruta de aprendizaje y el rol profesional.

El portal de carreras del gobierno de Estados Unidos cuenta con una página dedicada exclusivamente a las certificaciones en ciberseguridad. En ella se presenta un método, sin enumerar certificaciones específicas, y se advierte que no incluye todas las opciones disponibles. La recomendación es comenzar por el puesto que se desea desempeñar y, solo después, buscar la certificación adecuada. Este artículo aplica ese método a cinco rutas profesionales, utilizando el NICE Framework del NIST como guía.

Qué demuestra una certificación y qué no

El NICE Framework describe el trabajo en términos de tareas y define los conocimientos y las habilidades que necesita un profesional. Según el documento, un organismo certificador puede establecer una competencia y evaluarla mediante un examen. Quienes aprueban demuestran esa competencia según los criterios definidos por el organismo certificador.

Las tareas dependen del contexto de cada organización. El documento también contempla una evaluación a cargo del empleador, que puede incluir una entrevista, una prueba previa a la contratación o la observación del desempeño en el trabajo. Una certificación en seguridad de la información cubre la primera evaluación, pero la segunda sigue siendo responsabilidad del empleador.

La función laboral (work role) y el cargo no son lo mismo en ciberseguridad. Una oferta de empleo puede incluir varias funciones profesionales o cubrir solo una parte de ellas. Además, el documento base del NICE Framework no establece niveles de competencia; estos pueden utilizarse como referencia para organizar el desarrollo profesional, pero no deben confundirse con niveles oficiales definidos por el framework.

Ruta de ciberseguridad defensiva: SOC y Blue Team

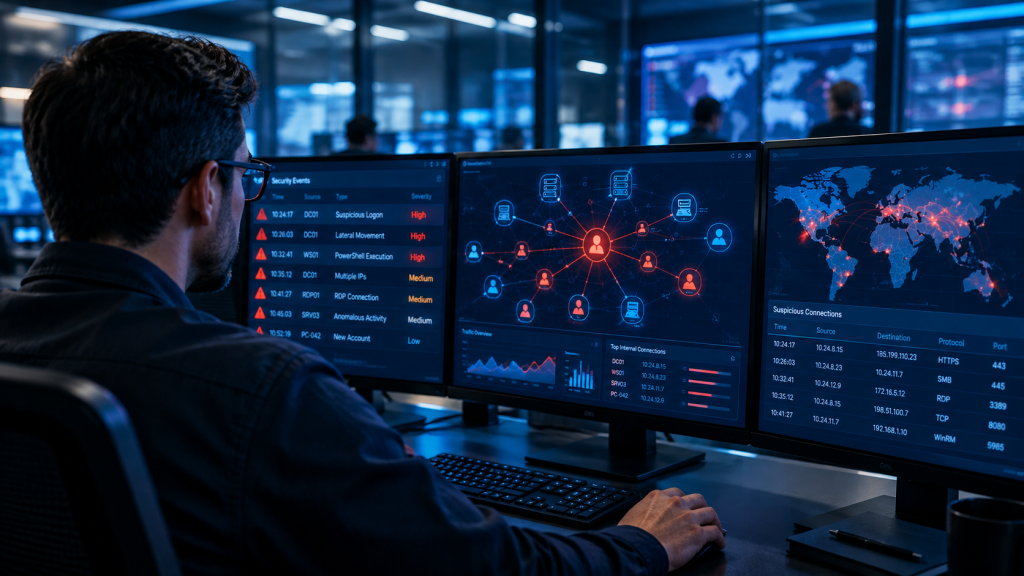
La ciberseguridad defensiva es una de las principales rutas profesionales para quienes buscan trabajar en un Centro de Operaciones de Seguridad (SOC) o formar parte de un equipo Blue Team. Dentro del NICE Framework del NIST, la categoría Protection and Defense (Protección y Defensa) agrupa funciones relacionadas con la protección de sistemas y redes, la identificación de amenazas y el análisis de riesgos.

Entre las funciones de esta categoría destacan Defensive Cybersecurity (Ciberseguridad Defensiva), Incident Response (Respuesta a Incidentes) y Vulnerability Analysis (Análisis de Vulnerabilidades). Cada una requiere conocimientos y habilidades específicas para detectar actividades sospechosas, investigar incidentes y reducir la exposición a amenazas.

El framework ilustra estas competencias mediante ejemplos prácticos: una habilidad básica consiste en reconocer las alertas generadas por un sistema de detección de intrusiones; una habilidad más compleja implica formular una hipótesis sobre cómo un atacante consiguió evadir ese sistema.

Para elegir certificaciones en ciberseguridad según el nivel de experiencia, la guía pública de desarrollo profesional vinculada al framework recomienda investigar las credenciales de interés y comenzar por las de nivel inicial. En etapas intermedias, propone realizar cursos relacionados con la certificación elegida; para avanzar hacia credenciales más especializadas, contempla formación y exámenes de mayor nivel.

La herramienta Cyber Career Pathways Tool permite consultar recomendaciones de certificación asociadas a distintas funciones profesionales. De esta manera, es posible orientar la formación hacia los conocimientos y las habilidades que requiere cada puesto, en lugar de elegir una certificación únicamente por su popularidad.

Ruta de ciberseguridad ofensiva: pentesting y Red Team

El pentesting y el Red Team representan otra ruta de especialización en ciberseguridad, orientada a evaluar la seguridad de sistemas, identificar vulnerabilidades y analizar cómo podrían aprovecharlas los atacantes.

El NICE Framework describe al Red Team como un equipo que simula las técnicas de ataque de un adversario para evaluar las defensas de una organización. Entre las competencias asociadas a este trabajo se encuentran la planificación de ejercicios, la definición de las reglas de participación, las pruebas de penetración, la recopilación de información y la explotación de vulnerabilidades.

La evaluación de vulnerabilidades también se relaciona con otras funciones del framework, como Defensive Cybersecurity (Ciberseguridad Defensiva), Exploitation Analysis (Análisis de Explotación) y Security Control Assessment (Evaluación de Controles de Seguridad).

Esta relación demuestra que algunas habilidades técnicas pueden ser útiles en diferentes áreas de la ciberseguridad. Por eso, al elegir una certificación de pentesting o Red Team, conviene identificar primero la función profesional que se desea desempeñar y después evaluar qué conocimientos, prácticas y credenciales se ajustan a ese objetivo.

Ruta de ciberseguridad en la nube y desarrollo seguro de aplicaciones

La ciberseguridad en la nube y el desarrollo seguro de aplicaciones son áreas clave para las organizaciones que buscan proteger sus datos, sistemas e infraestructura digital. Dentro del NICE Framework del NIST, la función Secure Software Development (Desarrollo Seguro de Software) se relaciona con cargos como ingeniero de software, programador y desarrollador de aplicaciones.

La seguridad cloud y DevSecOps complementan estas funciones mediante competencias orientadas a proteger datos, aplicaciones e infraestructura. Mientras que la ciberseguridad en la nube se centra en reducir los riesgos asociados a los entornos cloud, DevSecOps integra la seguridad en todas las etapas del ciclo de desarrollo de software, desde la planificación y la programación hasta las pruebas, la implementación y las operaciones.

Esta combinación permite incorporar prácticas de seguridad desde el inicio del desarrollo y reducir la exposición a vulnerabilidades durante todo el ciclo de vida de las aplicaciones.

Ruta de gobernanza, gestión de riesgos y cumplimiento en ciberseguridad

La gobernanza, la gestión de riesgos y el cumplimiento normativo en ciberseguridad son fundamentales para establecer políticas, evaluar controles y proteger los activos digitales de una organización. En el NICE Framework, la categoría Oversight and Governance (Supervisión y Gobernanza) abarca el liderazgo y la gestión del riesgo cibernético.

Entre las funciones profesionales de esta categoría se encuentran Cybersecurity Policy and Planning (Políticas y Planificación de Ciberseguridad), Security Control Assessment (Evaluación de Controles de Seguridad) y Systems Security Management (Gestión de la Seguridad de los Sistemas).

La creciente importancia de esta especialización también se refleja en las expectativas regulatorias. Según el Informe 2026 sobre el Estado de la Tecnología Operativa y la Ciberseguridad de Fortinet, el 89 % de los más de 700 profesionales de OT encuestados prevé un aumento de la regulación en los próximos cinco años, frente al 66 % registrado en 2025.

La encuesta abarca empresas con más de 1.000 colaboradores, principalmente de los sectores manufacturero y energético. Estos resultados ponen de relieve la relevancia de contar con profesionales capaces de gestionar riesgos, evaluar controles de seguridad y responder a las exigencias normativas.

Ruta de ciberseguridad industrial OT/ICS: seguridad desde la ingeniería

La ciberseguridad industrial requiere conocimientos específicos para proteger los sistemas que controlan procesos físicos, plantas de producción e infraestructuras críticas. Para responder a estas necesidades, el NICE Framework contempla la función Operational Technology (OT) Cybersecurity Engineering (Ingeniería de Ciberseguridad de Tecnología Operativa).

Este perfil trabaja desde el área de ingeniería y conecta las necesidades de seguridad con las responsabilidades del CISO, los gerentes de planta y los especialistas en ciberseguridad industrial. Entre sus conocimientos se encuentran los niveles del Modelo Purdue y los sistemas de seguridad funcional (safety) aplicados a entornos OT.

La convergencia entre las tecnologías de la información (TI) y la tecnología operativa (OT) también está impulsando cambios organizativos. De acuerdo con la misma encuesta de Fortinet, el 81 % de los participantes prevé transferir la responsabilidad de la ciberseguridad OT al CISO durante los próximos 12 meses.

El informe destaca que esta convergencia requiere invertir en la capacitación de profesionales cualificados que comprendan tanto los entornos tecnológicos como los procesos industriales.

Para quienes desean especializarse en seguridad OT e ICS (sistemas de control industrial), existen recursos de formación pública sin costo de inscripción, incluidos cursos dirigidos a responsables de gestión. Estas opciones pueden ayudar a desarrollar conocimientos específicos y explorar nuevas oportunidades profesionales en ciberseguridad industrial.
Cómo elegir el orden sin gastar dinero innecesariamente

La guía pública de carreras propone una secuencia: identificar las funciones, evaluar el propio nivel de competencia, priorizar las funciones, identificar la formación necesaria y elaborar un plan. La certificación se considera después de elegir la función profesional.

La guía establece dos criterios para priorizar: comenzar por las funciones en las que se tiene un menor nivel de competencia y por los conocimientos más relevantes para el trabajo actual; y, al inicio de la carrera, buscar habilidades complementarias y explorar más de una función.

Para comparar funciones, la herramienta Cyber Career Pathways Tool muestra cuáles comparten más tareas, conocimientos y habilidades. Para consultar los nombres de las certificaciones, existe una hoja de cálculo pública que relaciona las certificaciones con las funciones del framework. Esta herramienta fue elaborada por un consorcio integrado por los propios organismos emisores de certificaciones.

Para las organizaciones que contratan personal, la documentación recomienda utilizar el mismo framework para redactar descripciones de puestos y planificar la formación.

Más allá del certificado: demostrar habilidades prácticas y comunicar los incidentes con claridad

La guía de carreras enumera distintas opciones para adquirir experiencia práctica: competiciones y juegos en entornos controlados, microdesafíos para funciones como Defensive Cybersecurity (Ciberseguridad Defensiva) e Incident Response (Respuesta a Incidentes), prácticas profesionales y mentorías.

En la encuesta a profesionales de OT, se observa que la responsabilidad por la ciberseguridad se extiende con frecuencia a vicepresidentes y ejecutivos que no necesariamente tienen formación técnica. Por eso, es importante comunicar los incidentes de manera clara y comprensible para este público.

Participa en el CyberSprint, responde una pregunta al día y compite por un dron DJI Mini 4K.

Fuente: Informe 2026 sobre el Estado de la Tecnología Operativa y la Ciberseguridad, Fortinet, 2026.
Referencias: NICE Framework (NIST SP 800-181 Rev. 1) y NICE Framework Components, NIST; Cybersecurity Certifications, Career Development and Training Guide, Cyber Career Pathways Tool e ICS Virtual Learning Portal, CISA.

Cloud, Cyber Security, Fast Lane

Fast Lane es una empresa global galardonada, especializada en capacitaciones en tecnología y negocios, así como en servicios de consultoría para la transformación digital. Como el único socio global de los tres principales proveedores de nube — Microsoft, AWS y Google — y socio de otros 30 proveedores líderes de TI, como Cisco, Aruba, VMware, Palo Alto Networks, Red Hat, entre otros, Fast Lane ofrece soluciones de capacitación y servicios profesionales escalables según las necesidades. Más de 4,000 profesionales experimentados de Fast Lane capacitan y asesoran a clientes de organizaciones de todos los tamaños en 90 países alrededor del mundo en áreas como la nube, inteligencia artificial, ciberseguridad, desarrollo de software, redes inalámbricas y movilidad, espacio de trabajo moderno, así como gestión de TI y proyectos.

Más artículos sobre el tema
Fast Lane
Descubre toda la formación y certificaciones que ofrece Fast Lane.

Calendario de entrenamientos de Fast Lane

¿Quieres saber qué entrenamientos se llevarán a cabo próximamente? Consulta nuestro calendario y adquiere conocimientos con nuestros expertos.